

FBI ngre alarmin global: Hakerët po përdorin AI për sulme kibernetike me shpejtësi të paprecedentë
FBI ka publikuar sot një paralajmërim për sulme kibernetike që mund të prekin biznese dhe organizata në mbarë botën.
Sipas autoriteteve amerikane, grupe kriminale kibernetike dhe hakerë të lidhur me shtete po shfrytëzojnë inteligjencën artificiale për të depërtuar në rrjetet kompjuterike, duke arritur në disa raste të sigurojnë akses me privilegje të larta brenda më pak se tri orësh.
Njoftimi është bërë nga zyra e FBI-së në Dallas, e cila ka publikuar gjithashtu një dokument zyrtar prej 13 faqesh që përshkruan përdorimin e teknologjisë ARTEX në automatizimin e sulmeve kibernetike. Në raport evidentohen disa raste konkrete, mes tyre vjedhja e të dhënave personale të rreth 67 mijë qytetarëve në Korenë e Jugut, si dhe një sulm ndaj zinxhirit të furnizimit që përfshinte më shumë se 2,250 sisteme klientësh të lidhur me Microsoft 365.
“FBI ka lëshuar një paralajmërim urgjent se kriminelët kibernetikë dhe hakerët e lidhur me shtete po shfrytëzojnë ARTEX, një platformë testimi të sigurisë që përdor superinteligjencën, për të automatizuar sulmet ndaj bizneseve dhe organizatave në mbarë botën”, thuhet në njoftimin e publikuar.
Ky alarm vjen në një periudhë kur SHBA-ja është përballur me disa probleme të rëndësishme teknologjike, përfshirë ndërprerje të shërbimeve bankare dhe daljen jashtë funksionit të rrjetit të klasifikuar të komunikimit të Agjencisë së Sigurisë Kombëtare (NSA). Paralelisht, Agjencia Federale e Menaxhimit të Emergjencave (FEMA) ka njoftuar zhvillimin e një testi të sistemit kombëtar të alarmit në të gjithë territorin amerikan.
Si po përdoret inteligjenca artificiale për sulmet kibernetike?
Në një postim në platformën X, FBI shpjegon se ARTEX është krijuar si një platformë për testimin e sigurisë së sistemeve kompjuterike, por tashmë po shfrytëzohet nga hakerët për të automatizuar etapa të ndryshme të sulmeve.
Sipas autoriteteve amerikane, përdorimi i kësaj teknologjie u mundëson sulmuesve të përshpejtojnë ndjeshëm procesin e depërtimit në sisteme. Në disa raste, nga identifikimi i objektivit deri te sigurimi i aksesit me privilegje të larta kalojnë më pak se tri orë.
Dokumenti zyrtar i publikuar nga FBI bën të ditur se ARTEX është përdorur të paktën që prej muajit gusht për të goditur organizata të sektorëve të ndryshëm. Në shënjestër kanë qenë institucione bankare, struktura qeveritare, kompani teknologjike, organizata të mbrojtjes, si dhe subjekte që operojnë në fushën e energjisë, shëndetësisë dhe telekomunikacionit.
Një nga rastet e dokumentuara lidhet me Korenë e Jugut, ku sulmet ndaj institucioneve financiare kanë shkaktuar ekspozimin e të dhënave personale të rreth 67 mijë individëve.
FBI përmend gjithashtu një tjetër sulm të ndodhur në tetor ndaj zinxhirit të furnizimit të kompanisë ConnectWise. Si pasojë, u ekspozuan mjediset e klientëve të Microsoft 365 dhe u evidentuan përpjekje për të hyrë në mbi 2,250 sisteme të lidhura me këtë shërbim.
Një tjetër shqetësim i ngritur në dokument lidhet me faktin se kjo platformë mund të përdoret edhe nga persona që nuk kanë njohuri të thelluara teknike, pasi automatizon procese që normalisht kërkojnë ekspertizë të specializuar.
Deri në fillim të nëntorit, studiuesit e sigurisë kishin identifikuar më shumë se 1,600 sisteme ARTEX të ekspozuara publikisht. Edhe pse zhvilluesi fillestar e kishte hequr projektin nga GitHub më 8 tetor, pas raportimeve për përdorimin e tij në aktivitete keqdashëse, platforma vijon të qarkullojë përmes kopjeve dhe versioneve të modifikuara.
Në përfundim, FBI u ka bërë thirrje bizneseve dhe organizatave të marrin masa shtesë për mbrojtjen e sistemeve të tyre. Rekomandimet përfshijnë forcimin e kontrolleve të aksesit, mbikëqyrjen e aktiviteteve të automatizuara që mund të jenë të dyshimta dhe raportimin e çdo rasti të mundshëm të komprometimit në qendrën amerikane për denoncimin e krimeve kibernetike, IC3.
FEMA teston sistemin kombëtar të alarmit në SHBA
Në të njëjtën ditë me paralajmërimin e FBI-së, Agjencia Federale e Menaxhimit të Emergjencave ka bërë të ditur se do të zhvillohet një test i sistemit kombëtar të njoftimit për emergjencat në Shtetet e Bashkuara.
Gjatë këtij procesi, një sinjal testues do të transmetohet në stacionet radiofonike dhe televizive në të gjithë vendin, për të verifikuar funksionimin e sistemit që përdoret për informimin e qytetarëve në situata emergjente.
Sipas njoftimit, testi do të kryhet sot, më 17 nëntor, në orën 14:20 sipas orës lindore amerikane, ose 20:20 me orën e Shqipërisë. Transmetimi i sinjalit parashikohet të zgjasë rreth një minutë.
“Sot, një test kombëtar i alarmit të emergjencave do të transmetohet në radio dhe televizione. Ky test ishte planifikuar më parë dhe do të zgjasë afërsisht një minutë. Nuk nevojitet asnjë veprim”, ka njoftuar FEMA përmes një postimi në platformën X.
Autoritetet kanë theksuar se bëhet fjalë për një test të planifikuar më herët dhe se qytetarët nuk duhet të ndërmarrin asnjë veprim. Gjithashtu, deri më tani nuk është bërë e ditur ndonjë lidhje mes testimit të sistemit të alarmit dhe paralajmërimit të FBI-së për sulmet kibernetike.
Probleme me bankat, fluturimet dhe rrjetin e klasifikuar të NSA-së
Paralajmërimi i FBI-së vjen pas një serie ndërprerjesh dhe defektesh teknologjike të regjistruara në SHBA gjatë ditëve të fundit.
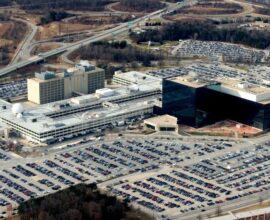
Të hënën, mijëra klientë të bankave amerikane u përballën me vështirësi për të hyrë në llogaritë e tyre bankare, ndërsa probleme u evidentuan edhe në kryerjen e transaksioneve elektronike. Në të njëjtën kohë, jashtë funksionit doli edhe NSA Net, rrjeti shumë i klasifikuar i komunikimit që përdoret nga Agjencia e Sigurisë Kombëtare.
CNN, duke iu referuar gjashtë burimeve, raportoi se ndërprerja preku sistemin përmes të cilit punonjësit e NSA-së shkëmbejnë informacione të klasifikuara. Përballë kësaj situate, agjencia u ka kërkuar punonjësve të paraqiten në ambientet e punës në orare të ndryshme, ndërsa po vijojnë përpjekjet për të përcaktuar shtrirjen e plotë të problemit.
Megjithatë, sipas një zyrtari aktual dhe një ish-zyrtari amerikan, ky defekt nuk do të ndikonte në përcjelljen e informacioneve urgjente të inteligjencës te presidenti Donald Trump. Kjo për shkak se ekzistojnë sisteme rezervë dhe rrjete të tjera alternative për komunikime të sigurta.
Ndërprerje janë raportuar edhe në sektorin e aviacionit. Të premten, një defekt në sistemet e Administratës Federale të Aviacionit (FAA) shkaktoi pezullimin e fluturimeve në të gjithë SHBA-në për disa orë. Situata solli vonesa dhe anulime të mijëra fluturimeve, ndërsa autoritetet bënë të ditur se burimi i problemit ishte një ruter në shtetin e Arkansasit.
Një tjetër problem teknologjik ishte regjistruar javën e kaluar, kur një ndërprerje e shërbimeve të Microsoft bëri që përdorues në vende të ndryshme të botës të mos kishin akses në postën elektronike Outlook dhe në platformën Microsoft Teams.
Pavarësisht këtyre episodeve, deri më tani nuk ka prova se ndërprerja e rrjetit të NSA-së, defekti në sistemet e fluturimeve apo problemet me shërbimet e Microsoft kanë ardhur si pasojë e sulmeve kibernetike. FBI nuk ka konfirmuar asnjë lidhje mes këtyre incidenteve dhe sulmeve të automatizuara përmes ARTEX.
Paralajmërimet për një “blackout” global më 17 nëntor, çfarë dihet?
Paralelisht me këto zhvillime, prej disa javësh në rrjetet sociale janë shpërndarë pretendime për një ndërprerje të madhe globale më 17 nëntor.
Sipas këtyre pretendimeve, një blackout masiv do të prekte furnizimin me energji elektrike, internetin dhe shërbimet bankare, duke zgjatur deri në 72 orë.
Megjithatë, këto paralajmërime janë cilësuar si të rreme nga mediat, pasi nuk ka të dhëna që të mbështesin pretendimin për një ndërprerje të tillë globale.